Сообщить об инцеденте
Оставить заявку

Закон «О кибербезопасности»: с июля 2026 года ОЦИБ называется ЦОК

Центр обеспечения кибербезопасности (ЦОК / SOC)

Подключим ваши цифровые объекты к лицензированному центру обеспечения кибербезопасности: мониторинг 24/7, реагирование на инциденты и взаимодействие с Национальным координационным центром кибербезопасности — по требованиям закона.

  • № 154 лицензия КНБ РК
  • 24/7 мониторинг событий
Нужен ли вам ЦОК?
  • Мониторинг и реагирование на инциденты кибербезопасности
  • Управление уязвимостями
  • Защита от целевых атак и APT-групп
  • Пентесты и Red Team-активности
  • Комплаенс и аудит кибербезопасности
  • Обучение и повышение осведомленности сотрудников
  • Форензика и расследование инцидентов
  • Разработка стратегии киберзащиты
  • Исследование ваших цифровых активов
  • Проактивная защита
Закон

ОЦИБ теперь называется ЦОК

Законом РК от 09.01.2026 № 256-VIII Закон «Об информатизации» переименован в «О кибербезопасности». Вместо оперативного центра информационной безопасности в нём теперь центр обеспечения кибербезопасности. Новая редакция действует с июля 2026 года.

Было ОЦИБ Стало ЦОК
Закон «Об информатизации» «О кибербезопасности»
Название центра Оперативный центр информационной безопасности (ОЦИБ) Центр обеспечения кибербезопасности (ЦОК)
Кто может быть центром Юридическое лицо или его структурное подразделение Юридическое лицо — резидент РК без участия иностранных юридических и физических лиц, или его подразделение
Что защищает Электронные информационные ресурсы, информационные системы, сети телекоммуникаций и другие объекты информатизации Цифровые объекты
Критические объекты Критически важные объекты информационно-коммуникационной инфраструктуры Критически важные цифровые объекты
Координатор Национальный координационный центр информационной безопасности Национальный координационный центр кибербезопасности
Статья о центре ст. 7-2 ст. 7-5

Уже работаете с ОЦИБ CYBERFOX? Лицензия и услуги остаются прежними — меняется терминология. Менеджер поможет обновить формулировки в документах. Актуальная редакция закона

Самопроверка

Нужен ли вам ЦОК?

Ответьте на три вопроса — покажем, что требует закон именно от вас.

1Ваши системы отнесены к критически важным цифровым объектам?

Например, объекты энергетики, тепло-, газо- и водоснабжения, промышленности, здравоохранения, связи, банковской сферы, транспорта — если они включены в перечень критически важных.

2Вы — государственный орган, организация квазигосударственного сектора или владелец объекта «цифрового правительства»?
3Вы обрабатываете персональные данные клиентов или коммерческую тайну?

Ответьте на вопросы — здесь появится результат.

Функции

Что делает ЦОК CYBERFOX

Функции центра обеспечения кибербезопасности определены статьёй 7-5 Закона «О кибербезопасности».

  • Мониторинг 24/7

    Постоянное наблюдение за подключёнными цифровыми объектами, сбор, анализ и хранение сведений о событиях кибербезопасности.

    ст. 7-5 п. 1 пп. 3, 5
  • Обнаружение угроз

    Обнаружение, оценка и прогнозирование угроз, их локализация, нейтрализация и профилактика.

    пп. 1
  • Реагирование на инциденты

    Меры по минимизации угроз и незамедлительное информирование владельца объекта и Национального координационного центра кибербезопасности.

    пп. 2
  • Обмен информацией

    Взаимодействие с Национальным координационным и отраслевыми центрами, сведения об угрозах и уязвимостях для владельцев объектов.

    пп. 4, 6, 8
  • Защита персональных данных

    Контроль безопасности персональных данных и оповещение уполномоченного органа при их утечке — как требует закон.

    пп. 11
  • Защита АСУ ТП

    Кибербезопасность автоматизированных систем управления технологическими процессами.

    пп. 10
  • Аудит и пентест

    Аудит кибербезопасности и тестирование на проникновение для поиска уязвимостей до злоумышленников.

    пп. 15
  • Каналы утечки и СТС

    Выявление технических каналов утечки информации и специальных технических средств.

    п. 2, лицензия № 154
Средства защиты Входит в услугу ЦОК

Комплексный набор СЗИ

В рамках услуги ЦОК мы также предоставляем средства защиты информации: подберём решения под ваши задачи и требования, внедрим и подключим к мониторингу — события от СЗИ сразу попадают в ЦОК.

  • SIEM

    Security Information and Event Management

    Сбор и корреляция событий безопасности

  • DLP

    Data Leak Prevention

    Предотвращение утечек данных

  • EDR

    Endpoint Detection and Response

    Обнаружение и реагирование на рабочих станциях и серверах

  • NGFW

    Next-Generation Firewall

    Межсетевой экран с глубоким анализом трафика

  • WAF

    Web Application Firewall

    Защита сайтов и веб-приложений

  • PAM

    Privileged Access Management

    Контроль привилегированного доступа

  • Sandbox

    Изолированная среда

    Анализ неизвестных угроз и подозрительных файлов

  • MDM

    Mobile Device Management

    Управление и защита мобильных устройств

  • Сканер уязвимостей

    Vulnerability Scanner

    Поиск уязвимостей и приоритизация по риску

  • Anti-DDoS

    Защита от DDoS-атак

    Выявление и фильтрация аномального трафика

Все продукты
Проверка защищённости Входит в услугу ЦОК

Пентест и анализ уязвимостей

В рамках услуги ЦОК проводим тестирование на проникновение и анализ уязвимостей: моделируем действия атакующих, проверяем, какие уязвимости реально можно использовать, и даём план исправления — чтобы слабые места нашли мы, а не злоумышленники.

  • Внешний периметр Сервисы и системы, доступные из интернета
  • Внутренняя сеть Что сможет сделать нарушитель, оказавшийся внутри
  • Сайты и приложения Веб-сайты, порталы и прикладные системы
  • Беспроводные сети Устойчивость Wi-Fi к атакам
  • Социальная инженерия Готовность сотрудников к фишингу и обману
  • Анализ уязвимостей Инструментальное сканирование и приоритизация по риску

Как проводим

  1. 01 Подготовка Согласуем цели, границы, методы и ограничения, сценарий тестирования.
  2. 02 Сбор сведений Изучаем инфраструктуру по открытым и предоставленным источникам.
  3. 03 Поиск точек входа Ищем уязвимости вручную и с помощью сканеров.
  4. 04 Попытки взлома Проверяем уязвимости на практике — в согласованных рамках.
  5. 05 Векторы атак Определяем, как злоумышленник мог бы развить атаку дальше.
  6. 06 Отчёт Описываем шаги атак и даём рекомендации по устранению.
  • Ручное тестирование
  • Автоматизированное сканирование
  • Сочетание подходов

Что вы получите

  • Отчёт с пошаговым описанием выявленных атак
  • Зоны с высоким риском взлома и утечки данных
  • Рекомендации по устранению с подбором средств защиты
  • Консультации на каждом этапе и по итогам проверки

Результаты проверки усиливают мониторинг: найденные векторы атак аналитики ЦОК учитывают в правилах обнаружения.

Подробнее об услуге
Обучение Входит в услугу ЦОК

Обучаем сотрудников и специалистов

Защищённость зависит не только от технологий, но и от людей. В рамках услуги ЦОК обучаем всех — от сотрудников без технической подготовки до специалистов по информационной безопасности.

  • Для всех сотрудников

    Кибергигиена

    • Как распознать фишинг и социальную инженерию
    • Надёжные пароли и двухфакторная аутентификация
    • Безопасная работа с почтой, мессенджерами и флешками
    • Что делать, если что-то пошло не так
  • Для специалистов ИБ

    Работа со средствами защиты

    • Настройка и эксплуатация SIEM, DLP, EDR и других СЗИ
    • Разбор событий и расследование инцидентов
    • Взаимодействие с аналитиками ЦОК
  • Для администраторов и аналитиков

    Обучение Splunk

    • Администрирование и использование Splunk
    • Все уровни подготовки
    • На русском и казахском языках
    Подробнее о курсе
  • Для руководителей

    Требования закона

    • Обязанности владельцев критически важных объектов
    • Роли и действия при инциденте
    • Что проверяют регуляторы
Схема работы

Как работает ЦОК

События с ваших цифровых объектов поступают в ЦОК CYBERFOX. Мы анализируем их круглосуточно, реагируем на инциденты и сообщаем тем, кого требует закон.

Источники событий

  • Серверы и ЦОД
  • Рабочие места
  • Сетевое оборудование
  • Информационные системы
  • Сайты и веб-сервисы
  • АСУ ТП
  • Средства защиты: EDR, DLP, NGFW
ЦОК CYBERFOX Мониторинг 24/7
  1. Сбор событий Журналы систем и средств защиты — в одном месте
  2. Корреляция SIEM связывает события и выявляет инциденты
  3. Анализ L1 → L2 → L3 От первичного разбора до экспертизы
  4. Реагирование Локализуем угрозу вместе с вашей ИТ-командой

Кого информируем

  • Вас — владельца объекта незамедлительно
  • Национальный координационный центр кибербезопасности незамедлительно
  • Уполномоченный орган по защите персональных данных при утечке персональных данных
  • Отраслевой центр кибербезопасности обмен информацией

Пример: путь одного инцидента

Шаг 1 из 7 Рабочее место

Сотрудник открывает вложение из фишингового письма

Вложение запускает подозрительный процесс на рабочем месте.

Шаг 2 из 7 Средство защиты

EDR фиксирует подозрительную активность

Событие сразу уходит в ЦОК вместе с журналами почты и сети.

Шаг 3 из 7 ЦОК · SIEM

SIEM связывает события в один инцидент

Письмо, запуск процесса и сетевая активность складываются в цепочку атаки.

Шаг 4 из 7 ЦОК · L1

Дежурная смена подтверждает инцидент

Аналитик L1 отсеивает ложное срабатывание и оповещает заказчика.

Шаг 5 из 7 ЦОК · L2

Аналитики локализуют угрозу

Вместе с ИТ-командой заказчика изолируют рабочее место и восстанавливают цепочку атаки.

Шаг 6 из 7 Уведомления

Сведения передаются по закону

Информация об инциденте уходит в Национальный координационный центр кибербезопасности.

Шаг 7 из 7 Заказчик

Отчёт и рекомендации

Заказчик получает разбор инцидента, а правила обнаружения в ЦОК становятся точнее.

Команда центра

Три уровня защиты

Инцидент проходит столько уровней, сколько нужно: типовые события закрывает дежурная смена, сложные — аналитики, целевые атаки — эксперты.

  1. Дежурная смена

    L1. Мониторинг и первичный разбор

    • Круглосуточное наблюдение за событиями
    • Первичная оценка и классификация инцидентов
    • Отработка типовых сценариев реагирования
    • Оповещение заказчика

    Передаёт на L2 то, что выходит за рамки типового сценария

  2. Аналитики

    L2. Расследование и реагирование

    • Восстановление цепочки атаки
    • Локализация угрозы вместе с ИТ-командой заказчика
    • Разбор подозрительных файлов в изолированной среде
    • Отсев ложных срабатываний и настройка правил корреляции

    Подключает L3 при сложных и целевых атаках

  3. Эксперты

    L3. Сложные атаки и развитие защиты

    • Проактивный поиск угроз (Threat Hunting)
    • Форензика и разбор целевых атак
    • Новые правила обнаружения и автоматизация
    • Рекомендации по усилению защиты

    Итог — отчёт и рекомендации для заказчика

Практика

Экспертиза, доказанная на деле

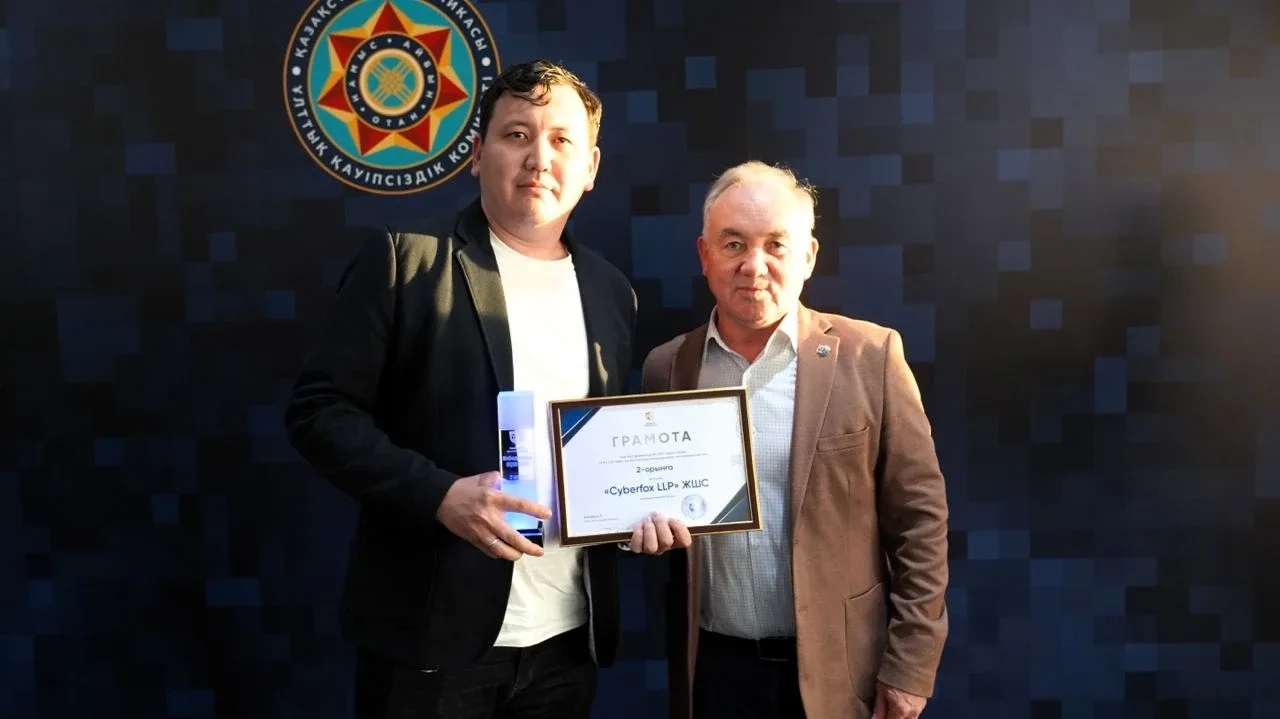
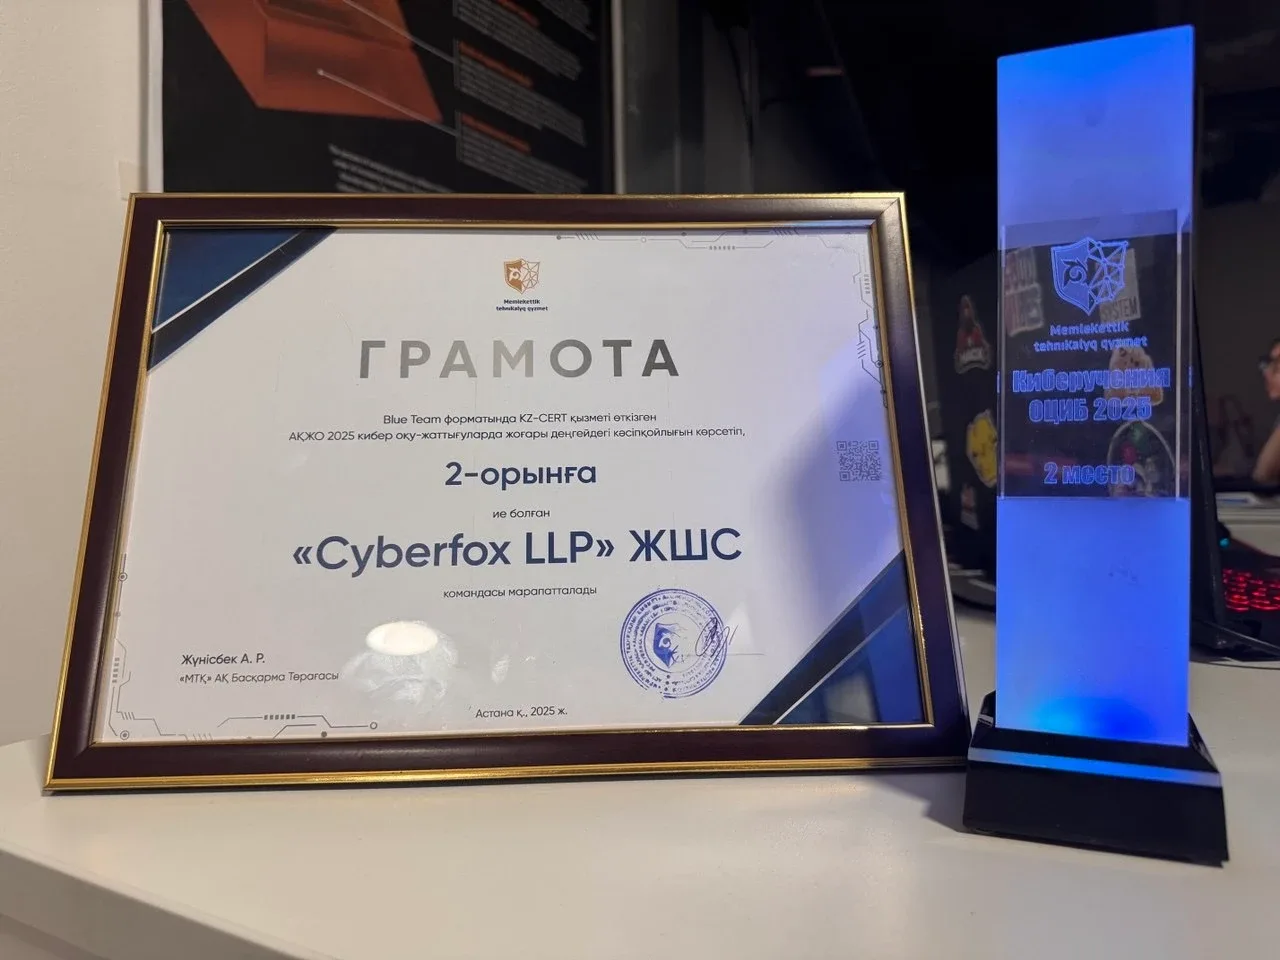
Свои навыки мы проверяем не только в проектах заказчиков, но и в открытом соревновании с другими центрами страны.

Киберучения ОЦИБ 2025

2 место

11–12 сентября 2025 года Государственная техническая служба (KZ‑CERT) провела ежегодные киберучения для оперативных центров информационной безопасности Казахстана. Формат — Blue Team: команды отражали имитацию сложной целевой атаки (APT), искали её признаки в больших объёмах журналов и реагировали под давлением атакующих. Команда CYBERFOX заняла второе место.

  • Blue Team
  • Сценарий APT
  • Организатор — ГТС / KZ‑CERT
Подробнее об учениях
Подключение

Как подключиться

  1. [ _01

    Заявка и консультация

    Разбираем задачу и требования закона к вашим объектам.

  2. [ _02

    Обследование

    Определяем состав цифровых объектов, источники событий и точки подключения.

  3. [ _03

    Договор и подключение

    Подключаем журналирование событий ваших объектов к системам мониторинга ЦОК.

  4. [ _04

    Мониторинг 24/7

    Отслеживаем события, выявляем инциденты и реагируем на них.

  5. [ _05

    Отчётность

    Регулярные отчёты для руководства, регуляторов и заказчиков.

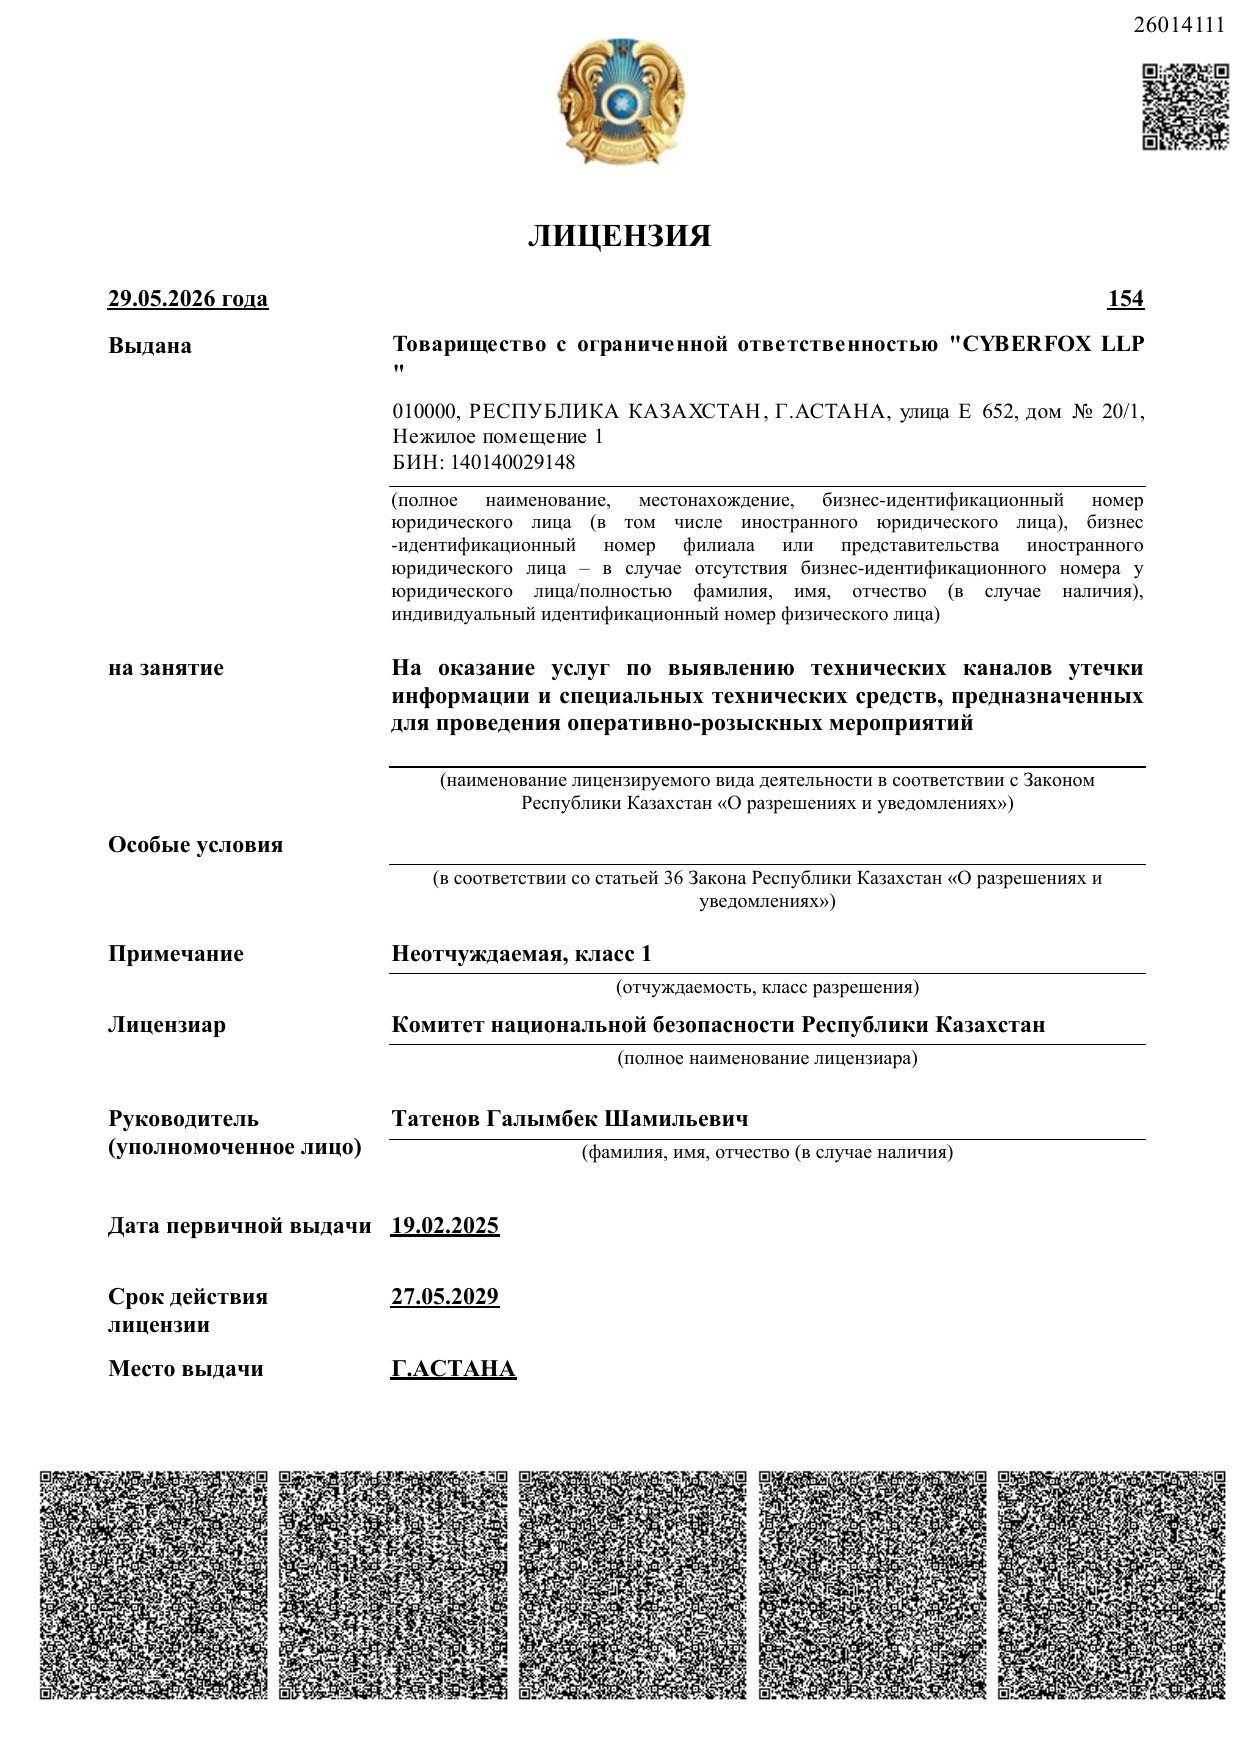
Лицензия № 154 — CYBERFOX, КНБ РК Открыть
Лицензия № 154 переоформлена 29.05.2026
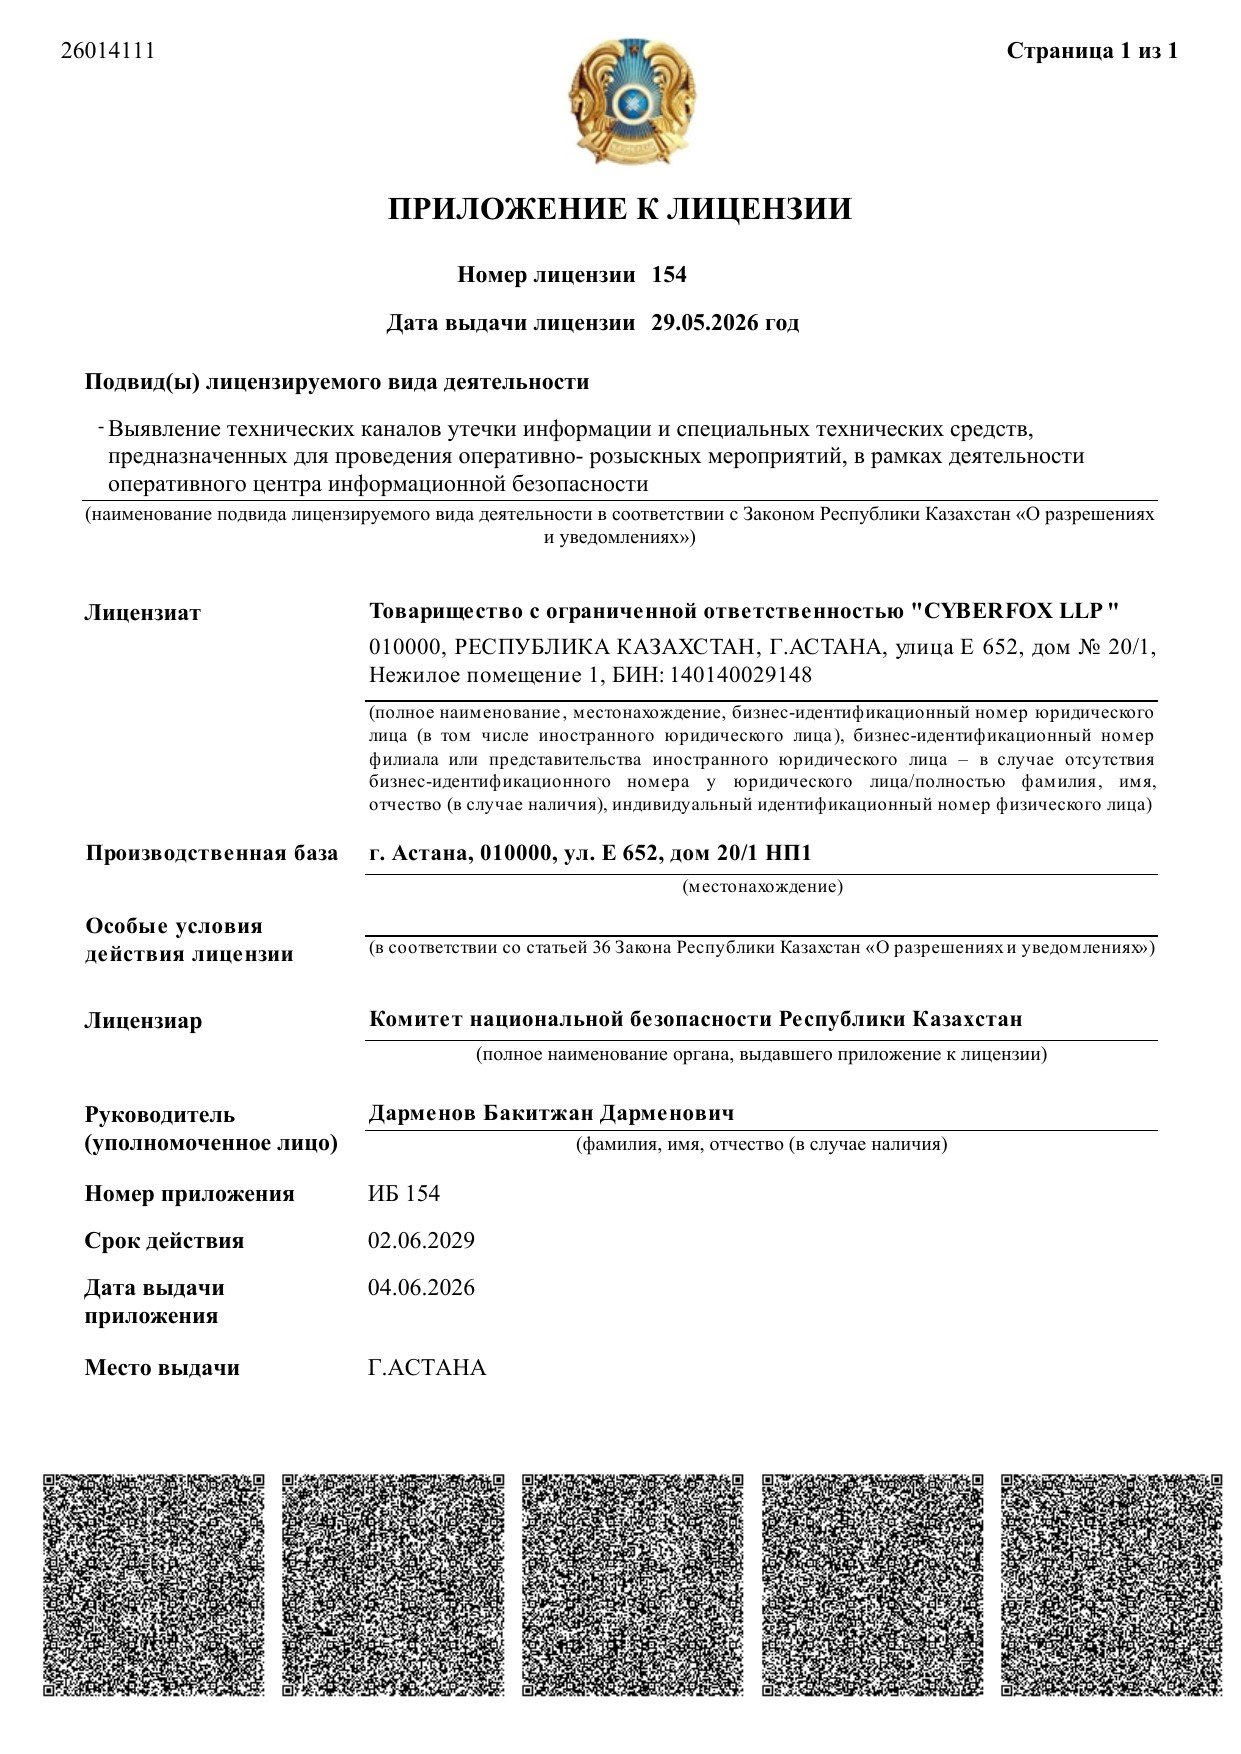
Приложение № ИБ 154 — CYBERFOX, КНБ РК Открыть
Приложение № ИБ 154 от 04.06.2026
Лицензия

Лицензия ЦОК

Соответствует требованию ст. 7-5 п. 2 Закона «О кибербезопасности»

Номер
154
Переоформлена
29.05.2026 (первичная выдача — 19.02.2025)
Срок действия
до 27.05.2029
Лицензиар
Комитет национальной безопасности Республики Казахстан
Вид деятельности
Оказание услуг по выявлению технических каналов утечки информации и специальных технических средств, предназначенных для проведения оперативно-розыскных мероприятий
Приложение
№ ИБ 154 от 04.06.2026, действует до 02.06.2029
Класс
1, неотчуждаемая

В приложении к лицензии подвид деятельности указан в прежней терминологии — «в рамках деятельности оперативного центра информационной безопасности». По Закону «О кибербезопасности» в редакции 2026 года такой центр называется центром обеспечения кибербезопасности (ЦОК).

Проверить в реестре elicense.kz

Что даёт подключение

Для бизнеса

  • Снижение финансовых рисков

    Минимизация убытков от кибератак, штрафов за несоответствие требованиям и простоя бизнеса.

  • Защита конфиденциальных данных

    Предотвращение утечек персональных данных клиентов и коммерческой информации.

  • Соответствие требованиям

    Помощь в выполнении норм и стандартов кибербезопасности, включая ISO 27001, PCI DSS и требования регуляторов.

  • Непрерывность бизнеса

    Бесперебойная работа критических систем и меньше простоев из-за инцидентов.

  • Доверие клиентов и партнёров

    Безопасное хранение и обработка данных укрепляют репутацию компании.

  • Экономия на собственном центре

    Аутсорсинг ЦОК дешевле содержания штатных специалистов и инфраструктуры мониторинга.

Для государства

  • Защита критической инфраструктуры

    Кибербезопасность государственных систем, объектов энергетики, транспорта и связи.

  • Выполнение требований закона

    Соблюдение норм кибербезопасности, регламентов и предписаний.

  • Оперативное обнаружение атак

    Мониторинг и реагирование на внешние и внутренние угрозы.

  • Защита данных граждан

    Минимизация рисков утечек из государственных систем и баз данных.

  • Доверие к электронным услугам

    Безопасность государственных сервисов и онлайн-платформ.

  • Развитие компетенций

    Обучение госслужащих и специалистов квазигосударственного сектора.

FAQ

Частые вопросы

Не нашли ответ? Расскажите о задаче — подскажем, какие требования закона относятся к вашим объектам.

Что такое ЦОК?

Центр обеспечения кибербезопасности — юридическое лицо или структурное подразделение юридического лица, являющееся резидентом Республики Казахстан без участия иностранных юридических и физических лиц, которое защищает цифровые объекты (ст. 1 п. 17 Закона «О кибербезопасности»).

Чем ЦОК отличается от ОЦИБ?

ЦОК — новое название оперативного центра информационной безопасности в Законе «О кибербезопасности». Кроме названия, закон уточнил требования: центр должен быть резидентом РК без участия иностранных лиц, а защищает он «цифровые объекты» вместо «объектов информатизации».

Кто обязан подключиться к ЦОК?

Собственники и владельцы критически важных цифровых объектов: они обязаны создать собственный центр обеспечения кибербезопасности или приобрести услуги ЦОК у третьих лиц (ст. 18 Закона «О кибербезопасности»).

Можно ли не создавать собственный ЦОК?

Да. Закон разрешает вместо собственного центра приобрести услуги ЦОК у третьих лиц в соответствии с Гражданским кодексом — в объёме, установленном перечнем обязательных к приобретению услуг центра обеспечения кибербезопасности (ст. 18 п. 1 пп. 1). Так вы выполняете требование без затрат на персонал и инфраструктуру мониторинга.

Какая лицензия нужна ЦОК?

Лицензия на оказание услуг по выявлению технических каналов утечки информации и специальных технических средств, предназначенных для оперативно-розыскных мероприятий (ст. 7-5 п. 2). У CYBERFOX — лицензия КНБ РК № 154 (первичная выдача 19.02.2025, переоформлена 29.05.2026, действует до 27.05.2029) с приложением № ИБ 154.

Что ЦОК делает при инциденте?

Принимает меры по минимизации угрозы и незамедлительно информирует владельца цифрового объекта и Национальный координационный центр кибербезопасности. О нарушении безопасности персональных данных ЦОК также сообщает уполномоченному органу в сфере защиты персональных данных.

Как подключиться к ЦОК CYBERFOX?

Оставьте заявку — менеджер свяжется с вами. Мы проведём обследование, определим состав объектов и источники событий, подключим их к мониторингу и начнём работу.

Инцидент прямо сейчас?

Заметили атаку, утечку данных или подозрительную активность? Сообщите нам — специалисты CYBERFOX помогут локализовать угрозу и разобраться в произошедшем.

+ 7 700 593 8555
Оставить заявку
Также связаться с нами можно:
По почте:
sales@cyberfox.kz
По телефону:
+ 7 700 593 8555
Имя*
Телефон*
E-mail*
Дарын

Дарын

Менеджер компании

  • Если произошел инцидент
  • Если у вас остались вопросы
  • Вам нужна консультация по кибербезопасности или системной интеграции
  • Хотите запросить коммерческое предложение